Rançongiciel en entreprise : que faire et comment s'en protéger
Si votre entreprise est touchée par un rançongiciel, coupez immédiatement le réseau attaqué sans éteindre les machines, ne payez pas la rançon, et portez plainte avant de réinstaller quoi que ce soit. Vous avez ensuite 72 heures pour notifier la CNIL si des données personnelles sont concernées. Redémarrer sans payer dépend surtout d'une chose préparée à l'avance : une sauvegarde déconnectée et testée.
En bref:
- Au premier signe d'attaque, coupez la connexion Internet du réseau touché mais n'éteignez pas les machines, pour préserver les traces utiles à l'enquête.
- Cybermalveillance.gouv.fr et No More Ransom déconseillent de payer la rançon : rien ne garantit la récupération des données.
- Pour être indemnisé par une assurance cyber, la plainte doit être déposée dans les 72 heures (loi n° 2023-22, article 5), et avant toute réinstallation des appareils.
- Un rançongiciel qui touche des données personnelles est une violation au sens du RGPD : notifiez la CNIL au plus tard 72 heures après en avoir eu connaissance, en complétant la notification plus tard si besoin.
- Une sauvegarde laissée branchée peut être chiffrée elle aussi : gardez une copie déconnectée, conservée dans un autre lieu, et testez régulièrement la restauration.
Table des matières
- Comment savoir si mon entreprise est victime d'un rançongiciel ?
- Que faire dans les premières heures après l'attaque ?
- Faut-il payer la rançon ?
- Porter plainte et prévenir son assurance : quels délais ?
- Quand faut-il notifier la CNIL et prévenir les personnes concernées ?
- Comment redémarrer l'activité sans réinfecter le système ?
- Quelles sauvegardes résistent vraiment à un rançongiciel ?
- Comment prévenir une attaque par rançongiciel dans une PME ?
- Yundera : un serveur privé dédié pour garder la main sur vos fichiers
- Les erreurs qui coûtent le plus cher face à un rançongiciel
- Sources
- Questions fréquentes
Comment savoir si mon entreprise est victime d'un rançongiciel ?
Votre entreprise est probablement victime d'un rançongiciel si des fichiers deviennent soudain illisibles, si une note de rançon apparaît, ou si plusieurs postes et serveurs cessent de fonctionner en même temps. Ces signes arrivent rarement seuls : en général, ils touchent plusieurs machines en quelques minutes ou quelques heures.
- Fichiers renommés ou illisibles : documents, tableurs et photos refusent de s'ouvrir, et leur nom porte souvent une extension inconnue ajoutée à la fin.
- Note de rançon : un fichier texte déposé dans les dossiers, ou un fond d'écran remplacé, réclame un paiement (souvent en cryptomonnaie) et donne un délai.
- Postes bloqués : un écran fige l'ordinateur, ou les sessions ne répondent plus.
- Serveurs inaccessibles : partages réseau, logiciel de gestion ou messagerie tombent d'un coup pour tous les utilisateurs.
L'absence de fichiers chiffrés ne veut pas dire que vous êtes à l'abri. Les attaquants volent souvent les données avant de les chiffrer pour menacer de les publier : c'est la double extorsion. Le CERT-FR va plus loin et observe, dans son Panorama de la cybermenace 2025, « une baisse de l'utilisation de rançongiciels au profit d'une augmentation significative de la seule exfiltration de données ». Une demande de rançon peut donc arriver sans qu'aucun fichier ait été chiffré.
Conseil de pro : un pic inhabituel de trafic sortant, une alerte de l'antivirus ou un compte administrateur créé sans raison doivent déclencher les mêmes réflexes qu'une note de rançon. Envisagez une fuite de données dès le départ, car elle a des conséquences au titre du RGPD.
Que faire dans les premières heures après l'attaque ?
Dans les premières heures, il faut contenir l'attaque sans détruire les preuves : isolez le réseau, laissez les machines allumées, alertez les bons interlocuteurs et notez tout. La fiche réflexe de Cybermalveillance.gouv.fr fixe les priorités. Suivez-les dans cet ordre :
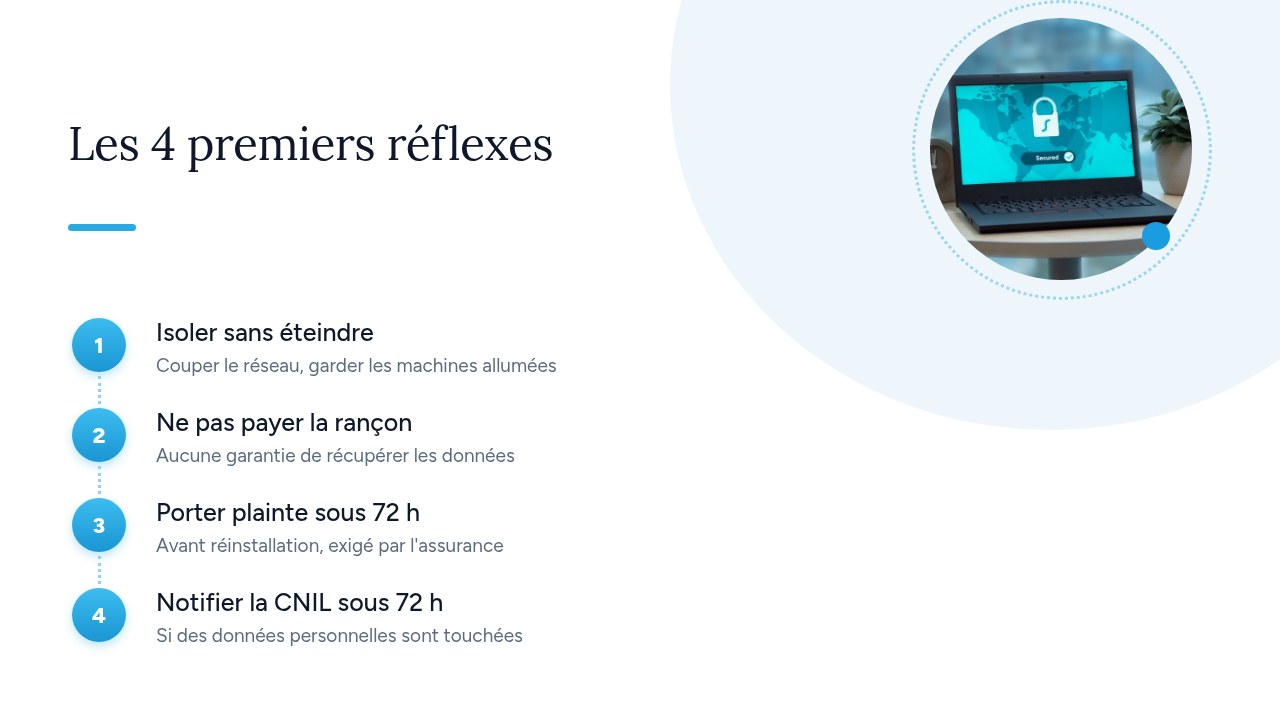
- Couper Internet : « Coupez les connexions à Internet du réseau attaqué » pour arrêter la propagation et l'éventuelle fuite de données. Débranchez le câble réseau et désactivez le Wi-Fi des postes touchés.
- Ne pas éteindre : « N'éteignez pas les machines touchées ». La mémoire vive et les journaux contiennent des traces dont les enquêteurs et le prestataire auront besoin.
- Prévenir la direction et le prestataire informatique : la direction prend les décisions (communication, arrêt d'activité, assurance), et le prestataire commence l'analyse. Contactez-les par téléphone, pas par la messagerie de l'entreprise, qui est peut-être compromise.
- Ouvrir un journal des actions : sur papier ou sur un appareil sain, notez l'heure de chaque constat, les machines touchées, qui a fait quoi. Ce journal servira pour la plainte, l'assurance et une éventuelle notification à la CNIL.
- Demander de l'aide : faites le parcours d'assistance sur 17cyber.gouv.fr, comme le recommande Cybermalveillance. Il vous oriente vers les forces de l'ordre et des prestataires spécialisés.
Conseil de pro : imprimez dès aujourd'hui une fiche avec les numéros de la direction, du prestataire et de l'assureur. Le jour de l'attaque, vos fichiers et votre messagerie risquent d'être inaccessibles.
Faut-il payer la rançon ?
Non, ne payez pas la rançon. Cybermalveillance.gouv.fr est formel : « Ne payez pas la rançon réclamée car vous n'êtes pas certain de récupérer vos données » (fiche réflexe rançongiciels). Le projet européen No More Ransom fait la même recommandation : « Notre premier conseil est de ne pas payer la rançon ».
- Aucune garantie : vous traitez avec des criminels. La clé de déchiffrement peut ne jamais arriver, ou ne fonctionner que sur une partie des fichiers.
- Des données volées qui restent volées : en cas de double extorsion, payer n'efface pas la copie que les attaquants détiennent et ne les empêche pas de la publier ou de la revendre.
- Vous financez la prochaine attaque : chaque rançon payée rend le modèle rentable, et une entreprise qui a payé une fois peut être visée de nouveau.
Avant de considérer vos fichiers comme perdus, consultez No More Ransom. Le site met à disposition gratuitement des outils de déchiffrement pour certaines familles de rançongiciels, dont LockBit 3.0, Phobos/8base, Akira ou BlackBasta. Il reconnaît toutefois qu'« il n'existe pas de solution pour chaque type de rançongiciels » : c'est une piste à tester, pas une certitude.
Conseil de pro : ne lancez pas vous-même un outil de déchiffrement sur les machines touchées avant que votre prestataire ait copié les preuves et identifié précisément le rançongiciel. Un mauvais outil peut endommager des fichiers encore récupérables.
Porter plainte et prévenir son assurance : quels délais ?
Déposez plainte au plus vite : avant de réinstaller les appareils touchés, et au plus tard 72 heures après avoir eu connaissance de l'attaque si vous voulez être indemnisé par votre assurance cyber. Ces deux contraintes viennent de la fiche réflexe de Cybermalveillance.gouv.fr.
- Où porter plainte : au commissariat de police, à la brigade de gendarmerie, ou par écrit auprès du procureur de la République.
- Avant toute réinstallation : selon Cybermalveillance, « le dépôt de plainte doit intervenir avant la réinstallation des appareils touchés ». Effacer et réinstaller détruit les traces dont l'enquête a besoin.
- 72 heures pour l'assurance : la loi n° 2023-22 du 24 janvier 2023 (article 5) conditionne l'indemnisation d'une cyberattaque par l'assureur à une plainte déposée dans ce délai. Sans plainte à temps, le remboursement des pertes peut être refusé.
- Prévenir l'assureur : relisez votre contrat pour connaître le délai de déclaration et l'éventuelle ligne d'assistance. Certains contrats imposent de passer par le prestataire que l'assureur désigne.
Rassemblez les preuves avant d'aller déposer plainte :
- La note de rançon : le fichier lui-même, ou une photo de l'écran.
- Les journaux : ceux des serveurs, du pare-feu et de l'antivirus, exportés par votre prestataire.
- Des captures d'écran : fichiers renommés, messages d'erreur, comptes suspects.
- Votre journal des actions : heures, constats, décisions prises depuis la découverte.
Conseil de pro : demandez un récépissé de plainte et transmettez-le tout de suite à votre assureur. C'est souvent la première pièce qu'il réclame.
Quand faut-il notifier la CNIL et prévenir les personnes concernées ?
Dès qu'un rançongiciel touche des données personnelles (clients, salariés, patients, prospects), vous devez notifier la CNIL au plus tard 72 heures après en avoir pris connaissance, sauf si la violation ne présente pas de risque pour les personnes. Un rançongiciel qui chiffre ces données les rend indisponibles. S'il les exfiltre, il porte atteinte à leur confidentialité. Dans les deux cas, c'est une violation de données au sens de l'article 33 du RGPD.
- Le délai : la CNIL demande une notification via son téléservice « au plus tard dans les 72 heures » (CNIL, quand notifier une violation).
- En deux temps si nécessaire : inutile d'attendre la fin de l'enquête. Envoyez une notification initiale avec ce que vous savez, puis une notification complémentaire quand vous en savez plus.
- En cas de retard : « Si le délai de 72 heures est dépassé, il conviendra d'expliquer, lors de votre notification, les motifs du retard. »
- Informer les personnes : si le risque est élevé, par exemple pour des données bancaires, de santé ou des pièces d'identité dérobées, « vous devez également notifier l'incident aux personnes concernées ». Dites-leur clairement ce qui s'est passé et ce qu'elles peuvent faire (changer de mot de passe, se méfier des tentatives d'hameçonnage).
- Documenter en interne : même sans notification, consignez l'incident dans votre registre des violations (faits, effets, mesures prises). Le RGPD l'exige, et la CNIL peut le demander lors d'un contrôle.
Conseil de pro : prévenez votre délégué à la protection des données (DPO) dès la première heure, s'il y en a un. Le délai de 72 heures court en même temps que celui de la plainte, et les deux démarches s'appuient sur le même journal des actions.
Comment redémarrer l'activité sans réinfecter le système ?
Pour redémarrer sans réinfecter le système, ne restaurez rien tant que vous ne savez pas par où l'attaquant est entré. Sinon, il reviendra par le même chemin, parfois dès le lendemain. La fiche réflexe de Cybermalveillance.gouv.fr recommande de vous faire accompagner : la plateforme référence des prestataires spécialisés partout en France. Suivez cet ordre :
- Faire appel à un prestataire qualifié : il copie les preuves, identifie le rançongiciel et mesure l'étendue de la compromission avant toute remise en route.
- Trouver le point d'entrée : accès distant mal protégé, logiciel pas à jour, pièce jointe piégée, identifiants volés. Tant que la faille n'est pas corrigée, toute restauration est provisoire.
- Changer tous les mots de passe : comptes administrateurs, comptes de service, messagerie, VPN, accès des prestataires, à partir d'un poste sain. Activez la double authentification au passage.
- Restaurer une sauvegarde saine : choisissez une sauvegarde antérieure à la compromission, qui peut dater de plusieurs jours avant le chiffrement, et réinstallez les machines à partir de supports propres plutôt que de les « nettoyer ».
La reconstruction prend souvent plusieurs jours. Prévoyez un mode dégradé : facturation sur papier, téléphone à la place de la messagerie, applications vitales remises en service en premier. Ces choix se préparent à froid dans un plan de reprise d'activité (PRA), pas en pleine crise.
Conseil de pro : remettez d'abord en service un petit périmètre isolé et surveillez-le pendant 24 à 48 heures avant de reconnecter le reste du réseau.
Quelles sauvegardes résistent vraiment à un rançongiciel ?
Une sauvegarde ne résiste à un rançongiciel que si elle est déconnectée, conservée dans un autre lieu et testée. Une copie qui reste branchée en permanence sera chiffrée avec le reste. Cybermalveillance.gouv.fr le rappelle dans sa page sur la gestion des sauvegardes, mise à jour le 14/09/2026 : une sauvegarde reliée au réseau « peut également être affectée par le programme malveillant ».
- Hors ligne : « Déconnectez votre support de sauvegarde de votre ordinateur ou de votre réseau informatique ou mettez-le hors ligne lorsque vous ne l'utilisez plus. » Un disque externe rangé dans un tiroir vaut mieux qu'un partage réseau toujours monté.
- Ailleurs : « Conservez également une sauvegarde dans un lieu différent de celui où sont stockées les données originales. » Elle vous protège aussi d'un incendie, d'un dégât des eaux ou d'un vol.
- Vérifiée : « assurez-vous régulièrement que votre sauvegarde fonctionne ». Une tâche qui échoue sans que personne ne le voie, ou qui sauvegarde des fichiers déjà chiffrés, ne sert à rien le jour de la crise.
- Avec un historique : gardez plusieurs versions anciennes. Vous pourrez ainsi revenir à une date antérieure à la compromission, qui peut précéder de plusieurs jours le chiffrement visible.
Ces principes correspondent à la règle 3-2-1 : trois copies, sur deux supports différents, dont une hors site.
Conseil de pro : au moins une fois par an, restaurez complètement un serveur ou un poste à partir de vos sauvegardes, sur une machine de test, en chronométrant l'opération. C'est la seule façon de savoir combien de temps prendra la reprise.
Comment prévenir une attaque par rançongiciel dans une PME ?
On prévient la plupart des attaques par rançongiciel avec quelques mesures d'hygiène appliquées sans exception : mises à jour, double authentification, accès distants protégés, droits limités et équipes formées. La fiche Cybermalveillance.gouv.fr en fait sa liste de prévention, à côté des sauvegardes décrites plus haut :
- Mises à jour régulières : systèmes, logiciels métiers, navigateurs, mais aussi pare-feu, routeurs et NAS, souvent oubliés alors qu'ils sont exposés à Internet.
- Double authentification : obligatoire sur la messagerie et sur tous les accès distants. Un mot de passe volé ne suffit alors plus à entrer.
- VPN pour l'accès à distance : aucun bureau à distance ni serveur de fichiers ne doit être directement exposé à Internet. Voir notre guide sur l'accès distant sécurisé.
- Moindre privilège : personne ne travaille au quotidien avec un compte administrateur, et chacun n'accède qu'aux dossiers dont il a besoin. Un poste compromis fait ainsi beaucoup moins de dégâts.
- Sensibilisation au phishing : les salariés doivent savoir reconnaître une pièce jointe ou un lien suspect, et le signaler sans crainte d'être sanctionnés.
- Plan de réaction écrit : qui couper, qui appeler, dans quel ordre, avec les numéros de la direction, du prestataire et de l'assureur, imprimés.
Pour aller plus loin, le guide de l'ANSSI et du ministère de la Justice « Attaques par rançongiciels, tous concernés » s'adresse aux dirigeants comme aux responsables informatiques. Il explique comment anticiper une attaque et réagir en cas d'incident.
Conseil de pro : une fois par an, organisez un exercice d'une heure autour d'un scénario fictif d'attaque. Il révèle vite les numéros manquants et les décisions que personne ne sait prendre.
Yundera : un serveur privé dédié pour garder la main sur vos fichiers
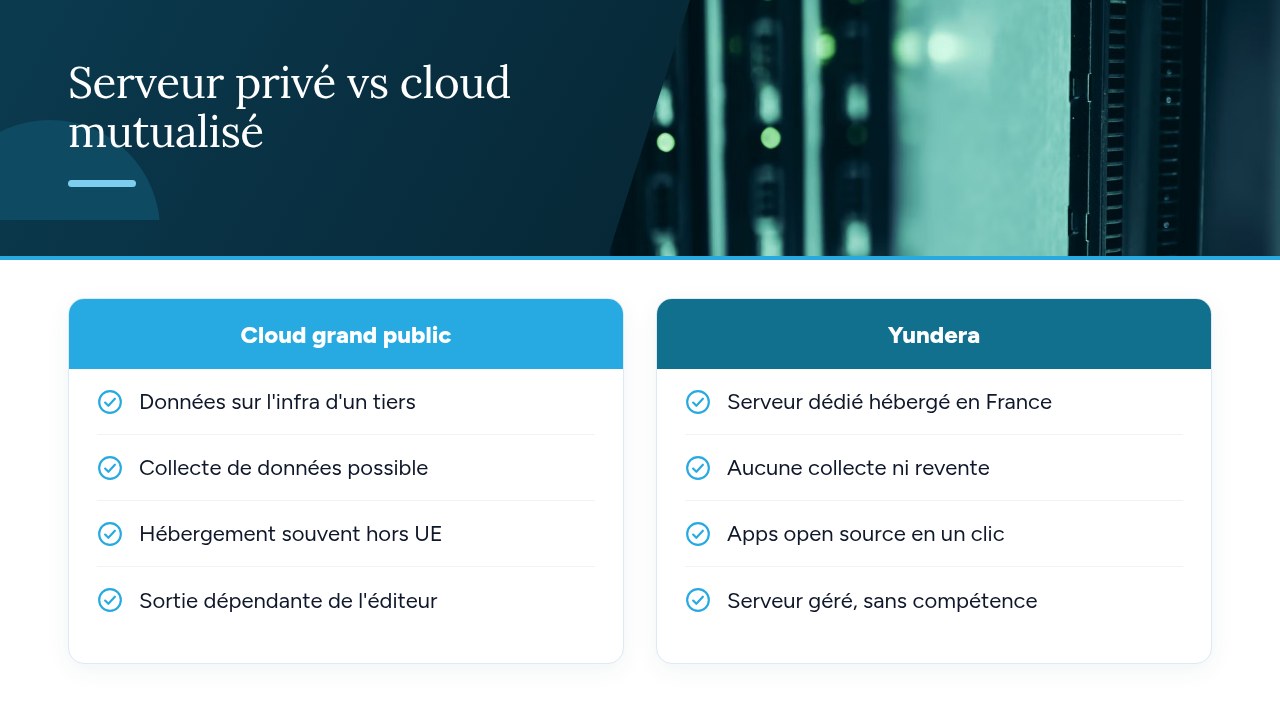
Yundera propose un serveur privé géré, le Personal Cloud Server, hébergé en France et dédié à un seul client. Vos fichiers sont donc sur une infrastructure que vous êtes seul à utiliser, plutôt que sur un cloud grand public. Pour une PME, ce serveur peut accueillir une copie de vos fichiers importants, dans un lieu distinct de vos locaux. Il ne remplace pas la copie hors ligne recommandée par Cybermalveillance.gouv.fr : il la complète, dans une stratégie de sauvegarde et un plan de reprise d'activité pensés à l'avance.
- Applications prêtes à l'emploi : stockage de fichiers, photos, outils bureautiques, hébergement de site web et d'autres applications open source s'installent en un clic depuis un app store.
- Accès simple et chiffré : chaque application est accessible sur votre propre domaine en HTTPS, sans IP fixe, sans redirection de port, sans configuration manuelle de certificats.
- Vos données restent chez vous : elles restent sur votre serveur. Yundera ne les collecte pas et ne les revend pas.
- Aucune compétence technique requise : Yundera gère le serveur à votre place.
Pour comparer les offres et les tarifs, consultez la page des serveurs privés Yundera.
Les erreurs qui coûtent le plus cher face à un rançongiciel
Les erreurs qui coûtent le plus cher sont presque toujours commises dans la panique des premières heures, ou des mois avant, faute de préparation. On éteint les machines et les traces disparaissent. On réinstalle avant de porter plainte, et l'indemnisation est perdue. On laisse passer les 72 heures prévues pour la plainte et pour la notification à la CNIL. On paie en espérant récupérer ses fichiers. Et les erreurs de préparation pèsent tout autant : une sauvegarde branchée en permanence, chiffrée avec le reste, une restauration jamais testée, aucun plan de réaction ni contact d'urgence.
Quatre points à vérifier dès cette semaine :
- Sauvegarde hors ligne testée : une copie déconnectée, conservée dans un autre lieu, et une restauration réellement essayée.
- Double authentification : activée sur la messagerie et tous les accès distants.
- Mises à jour : appliquées sur les postes, les serveurs et les équipements réseau.
- Fiche réflexe imprimée : la fiche de Cybermalveillance.gouv.fr, avec les numéros de la direction, du prestataire et de l'assureur.
— Yundera
Sources
- Rançongiciel ou ransomware : que faire si votre organisation est victime d'une attaque ? - Cybermalveillance.gouv.fr
- Règlement européen : quand faut-il notifier une violation de données à la CNIL ?
- Pourquoi et comment bien gérer ses sauvegardes ? - Cybermalveillance.gouv.fr
- Panorama de la cybermenace 2025 - CERT-FR (CERTFR-2026-CTI-002)
- Attaques par rançongiciels, tous concernés - ANSSI
- Accueil | The No More Ransom Project
Questions fréquentes
Que faire en premier quand on découvre un rançongiciel sur son réseau ?
Coupez la connexion Internet du réseau attaqué, mais n'éteignez pas les machines touchées : elles gardent des traces utiles à l'enquête. Prévenez ensuite la direction et votre prestataire informatique, notez chaque constat avec l'heure, puis suivez la fiche réflexe de Cybermalveillance.gouv.fr et faites le parcours d'assistance sur 17cyber.gouv.fr.
Est-ce illégal de payer une rançon après une cyberattaque ?
En France, aucune loi n'interdit de manière générale à une entreprise de payer une rançon. Le paiement reste fortement déconseillé par les autorités et par No More Ransom : rien ne garantit la récupération des données, et cela finance les attaquants. Si vous l'envisagez malgré tout, parlez-en d'abord aux enquêteurs, à votre assureur et à un avocat.
L'assurance rembourse-t-elle une attaque par rançongiciel ?
Une assurance cyber peut couvrir les pertes, selon les garanties de votre contrat. Une condition est fixée par la loi n° 2023-22 du 24 janvier 2023 : avoir porté plainte dans les 72 heures après avoir eu connaissance de l'attaque. Portez plainte avant toute réinstallation des appareils et déclarez le sinistre sans attendre.
Faut-il déclarer une attaque par rançongiciel à la CNIL ?
Oui, si des données personnelles sont touchées et que la violation présente un risque pour les personnes. La notification se fait sur le téléservice de la CNIL au plus tard dans les 72 heures, et peut être complétée ensuite (CNIL). En cas de risque élevé, vous devez aussi informer les personnes concernées.
Peut-on récupérer ses fichiers chiffrés sans payer la rançon ?
Oui, le plus souvent en restaurant une sauvegarde saine, antérieure à la compromission et conservée hors ligne. Pour certaines familles de rançongiciels, comme LockBit 3.0, Phobos ou Akira, No More Ransom propose des outils de déchiffrement gratuits, mais il n'en existe pas pour chaque type de rançongiciel.
Rançongiciel en entreprise : que faire et comment s'en protéger